دورة دفاع الموظفين ضد التصيد السيبراني
نظرة سريعة
- المدة
- 5 أيام
- نوع التدريب
- حضوري
- المدن
- كوالالمبور، لندن، المنامة، تورنتو، جنيف، كيب تاون وغيرها
- أقرب موعد
- 12 – 16 أكتوبر 2026، كوالالمبور
- متوسط الرسوم
- 5,800 €
نظرة عامة
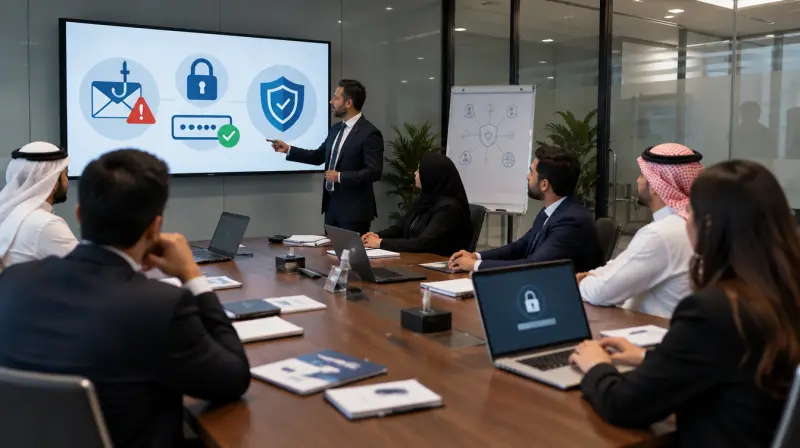
دورة دفاع الموظفين ضد التصيد والسلامة السيبرانية دورة تأسيسية لمدة 5 أيام للموظفين وقادة الفرق وفرق خدمة العملاء والإدارة والعاملين عن بعد والمديرين، ويعود المشاركون منها بخطة عمل السلامة السيبرانية للقوى العاملة. يمارس المشاركون اكتشاف التصيد وأمن البريد الإلكتروني وحماية بيانات الاعتماد والعمل الآمن عن بعد والإبلاغ عن الحوادث وتعزيز السلوك داخل الفرق. تحول الدورة الوعي السيبراني إلى قرارات وقائية قابلة للتكرار. تطور أجايل للتدريب ممارسة دفاع الموظفين ضد التصيد والسلامة السيبرانية.
الفئة المستهدفة
- وظائف الأعمال المسؤولة عن البريد الإلكتروني والملفات المشتركة ورسائل التعاون
- الوظائف المواجهة للعملاء والمسؤولة عن حماية المحادثات والحسابات والمعلومات المقدمة
- الوظائف الإدارية المسؤولة عن المستندات والمواعيد والمدفوعات وطلبات الوصول
- وظائف قيادة الفرق المسؤولة عن تعزيز السلوك الرقمي الآمن ومسارات الإبلاغ
- وظائف العمل عن بعد والعمل الهجين المسؤولة عن الاتصال بأنظمة الأعمال خارج بيئة العمل المدارة
تفترض الدورة أن المشاركين يستخدمون أجهزة العمل أو حساباته أو بريده أو خدمات التعاون يوميا، وتستبعد هندسة الأمن وإدارة الأنظمة واختبار الاختراق والتحقيق في الحوادث.
الإدارات والقطاعات المستهدفة
تدعم الدورة الإدارات والقطاعات التي تعتمد على الأشخاص في حماية الحسابات والاتصالات والمعلومات المشتركة.
- العمليات والإدارة والمالية والموارد البشرية
- المبيعات وخدمة العملاء والمشتريات والدعم التنفيذي
- الخدمات المالية والرعاية الصحية
- التجزئة والضيافة والنقل
- التعليم والخدمات العامة والمنصات الرقمية
أهداف التعلم
بنهاية هذه الدورة، سيتمكن المشاركون من:
- تطبيق أسلوب فحص الرسائل على البريد والنصوص وطلبات التعاون
- تحليل مؤشرات التصيد وضغط الهندسة الاجتماعية ومحاولات انتحال الهوية
- استخدام ممارسات حماية بيانات الاعتماد والمصادقة متعددة العوامل والتحديث والأجهزة
- تقييم الروابط والمرفقات ورموز الاستجابة السريعة وطلبات المعلومات قبل التصرف
- تطبيق خطوات الإبلاغ عن الحوادث واحتواء الحساب
- بناء خطة عمل السلامة السيبرانية للقوى العاملة
جدول الدورة
اليوم 1: اكتشاف المخاطر السيبرانية البشرية
- خريطة سلوك وقرار التوعية بالأمن السيبراني
- قائمة مؤشرات التأثير والضغط في الهندسة الاجتماعية
- مصفوفة قنوات التصيد ومسارات الهجوم
- لوحة سيناريو انكشاف معلومات الأعمال
- أسلوب التوقف والتحقق والإبلاغ
اليوم 2: فحص الرسائل والطلبات
- قائمة التحقق من مرسل البريد والنطاق
- إجراء فحص الروابط والمرفقات ورموز الاستجابة السريعة
- دليل مؤشرات صفحات سرقة بيانات الاعتماد
- اختبار انتحال صفة التنفيذي والمورد والزميل
- ورقة تصنيف الرسائل المشبوهة
اليوم 3: حماية الحسابات والأجهزة
- ممارسة كلمات المرور القوية ومدير كلمات المرور
- دليل التحقق من طلبات المصادقة متعددة العوامل
- قائمة تحديث البرمجيات وحماية الأجهزة
- مراجعة صلاحيات البيانات المشتركة وأدوات التعاون
- قواعد التعامل مع الأجهزة المحمولة والوسائط القابلة للإزالة
اليوم 4: العمل والإبلاغ بأمان
- فحص سلامة الاتصال عن بعد والشبكات العامة
- بروتوكول التحقق من الصوت والفيديو والرسائل
- خريطة مسار الإبلاغ عن حادث تصيد
- بطاقة الاستجابة الأولى لاختراق الحساب
- خطة تعزيز السلوك والتغذية الراجعة للتعلم داخل الفريق
اليوم 5: ممارسة قرارات السلامة السيبرانية
- تمرين: فحص بريد ورابط مشبوهين
- تمرين: تحدي انتحال الهوية وطلب الدفع
- تمرين: تأمين حساب وجلسة عمل عن بعد
- تمرين: الإبلاغ عن حادث تصيد وتعزيز الدرس
- المشروع الختامي: خطة عمل السلامة السيبرانية للقوى العاملة
التمارين التطبيقية
تستخدم الدورة أنشطة مقترحة من الرعاية الصحية والخدمات المالية والتجزئة والضيافة والتعليم.
- نشاط مقترح: مقارنة الرسائل السليمة والمخادعة وفق المرسل والسياق والاستعجال والرابط والمرفق وطبيعة الطلب.
- نشاط مقترح: الاستجابة لسيناريو انتحال مورد من دون كشف بيانات الاعتماد أو الدفع أو الملفات المشتركة.
- نشاط مقترح: تطبيق فحوص حماية الحساب والعمل عن بعد على يوم عمل واقعي.
- نشاط مقترح: إعداد مسار إبلاغ وإجراء لتعزيز سلوك الفريق بعد حادث تصيد.
الأسئلة الشائعة
لمن تناسب دورة دفاع الموظفين ضد التصيد، وماذا تفترض؟
تناسب الموظفين وقادة الفرق وفرق خدمة العملاء والإدارة والعاملين عن بعد والمديرين، وتفترض استخدام حسابات العمل وأجهزته ورسائله أو خدمات التعاون.
كيف يختلف دفاع الموظفين ضد التصيد عن التدريب التقني في الأمن السيبراني؟
يطور دفاع الموظفين ضد التصيد سلوك الاكتشاف والتحقق والحماية والإبلاغ في العمل اليومي، بينما يركز التدريب التقني على تهيئة تقنيات الأمن أو مراقبتها أو اختبارها أو التحقيق فيها.
ما مؤشرات التحذير التي تدعم اكتشاف التصيد؟
تشمل مؤشرات اكتشاف التصيد اختلاف بيانات المرسل والسياق غير المعتاد والضغط والسرية والروابط أو المرفقات غير المتوقعة وطلبات بيانات الاعتماد أو تغيير الدفع أو تجاوز مسار التحقق.
كيف يبلغ الموظفون عن التصيد المشتبه به؟
يوقف الموظفون التفاعل ويحفظون الرسالة ويستخدمون مسار الإبلاغ المعتمد ويقدمون السياق اللازم ويتبعون إرشادات احتواء الحساب ويتجنبون إعادة إرسال المحتوى الضار عبر القنوات العادية.
كيف تعزز الفرق السلامة السيبرانية بعد التدريب؟
تعزز الفرق السلامة السيبرانية بمناقشات قصيرة للسيناريوهات ومسارات إبلاغ ظاهرة وسلوك إداري قدوة وتغذية راجعة سريعة وتذكير متكرر ومراجعة القرارات من دون لوم من أبلغ عن المخاوف.
الخاتمة
يعود المشاركون بخطة عمل السلامة السيبرانية للقوى العاملة التي تربط فحص الرسائل وحماية الحساب والعمل الآمن عن بعد والإبلاغ عن الحوادث وتعزيز سلوك الفريق. تحول الخطة الوعي العام إلى قرارات واضحة قابلة للتكرار في العمل اليومي. وتدعم التحقق المنتظم والإبلاغ الأسرع والتعامل الآمن مع المعلومات والتعلم العملي من الأحداث المشبوهة.
ساعات معتمدة: 5 ساعة في اليوم
وضع الدورة: دوام كامل
مقدم الدورة: مركز (Agile Leaders) للتدريب
-
مواعيد هذه الدورة
-
كوالالمبور 12 – 16 أكتوبر 2026
-
لندن 19 – 23 أكتوبر 2026
-
المنامة 25 – 29 أكتوبر 2026
-
تورنتو 25 – 29 أكتوبر 2026
-
جنيف 1 – 5 نوفمبر 2026
-
كيب تاون 8 – 12 نوفمبر 2026
-
بانكوك 15 – 19 نوفمبر 2026
-
القاهرة 23 – 27 نوفمبر 2026
-
سان دييغو 30 نوفمبر – 4 ديسمبر 2026
-
شرم الشيخ 7 – 11 ديسمبر 2026
-
سنغافورة 7 – 11 ديسمبر 2026
-
دبي 14 – 18 ديسمبر 2026
-
أبوظبي 14 – 18 ديسمبر 2026
-
باريس 21 – 25 ديسمبر 2026
-
طرابزون 27 – 31 ديسمبر 2026
-
طشقند 27 – 31 ديسمبر 2026
-
عن بعد 4 – 8 يناير 2027
-
روما 11 – 15 يناير 2027
-
القاهرة 18 – 22 يناير 2027
-
بوكيت 24 – 28 يناير 2027
-
أثينا 25 – 29 يناير 2027
-
لندن 1 – 5 فبراير 2027
-
مونترو 1 – 5 فبراير 2027
-
جوهانسبرغ 7 – 11 فبراير 2027
-
جاكرتا 15 – 19 فبراير 2027
-
فرانكفورت 15 – 19 فبراير 2027
-
فيينا 22 – 26 فبراير 2027
-
بورتو 22 – 26 فبراير 2027
-
أمستردام 1 – 5 مارس 2027
-
نيس 1 – 5 مارس 2027
-
ميلان 8 – 12 مارس 2027
-
نيروبي 14 – 18 مارس 2027
-
أبوظبي 15 – 19 مارس 2027
-
لانكاوي 21 – 25 مارس 2027
-
سيول 22 – 26 مارس 2027
-
اسطنبول 29 مارس – 2 أبريل 2027
-
روما 5 – 9 أبريل 2027
-
برلين 5 – 9 أبريل 2027
-
دبي 12 – 16 أبريل 2027
-
مدريد 19 – 23 أبريل 2027
-
لندن 26 – 30 أبريل 2027
-
الدار البيضاء 3 – 7 مايو 2027
-
كوالالمبور 10 – 14 مايو 2027
-
عمان 16 – 20 مايو 2027
-
ماربيا 23 – 27 مايو 2027
-
باكو 24 – 28 مايو 2027
-
زنجبار 30 مايو – 3 يونيو 2027
-
شيكاغو 30 مايو – 3 يونيو 2027
-
الكويت 6 – 10 يونيو 2027
-
أمستردام 7 – 11 يونيو 2027
-
دبي 14 – 18 يونيو 2027
-
بالي 20 – 24 يونيو 2027
-
لشبونة 21 – 25 يونيو 2027
-
برشلونة 28 يونيو – 2 يوليو 2027
-
مدريد 5 – 9 يوليو 2027
-
اسطنبول 12 – 16 يوليو 2027
-
المنامة 18 – 22 يوليو 2027
-
أبوظبي 19 – 23 يوليو 2027
-
ميلان 26 – 30 يوليو 2027
-
لندن 2 – 6 أغسطس 2027
-
الدوحة 8 – 12 أغسطس 2027
-
دبي 16 – 20 أغسطس 2027
-
باريس 16 – 20 أغسطس 2027
-
مسقط 22 – 26 أغسطس 2027
-
أمستردام 23 – 27 أغسطس 2027
-
ميونخ 30 أغسطس – 3 سبتمبر 2027
-
تبليسي 6 – 10 سبتمبر 2027
-
أكرا 12 – 16 سبتمبر 2027
-
براغ 20 – 24 سبتمبر 2027
-
برشلونة 27 سبتمبر – 1 أكتوبر 2027
-
طوكيو 4 – 8 أكتوبر 2027
-
نيويورك 4 – 8 أكتوبر 2027
-
فيينا 11 – 15 أكتوبر 2027
-
أبوظبي 11 – 15 أكتوبر 2027
| الصورة | الموقع | التواريخ | المدة | النمط | السعر | الإجراءات |
|---|---|---|---|---|---|---|

|
لندن |
الأسبوع 17, 2027 26 – 30 أبريل 2027 |
5 أيام | حضوري | €5,700 | |
|
الدار البيضاء |
الأسبوع 18, 2027 3 – 7 مايو 2027 |
5 أيام | حضوري | €4,100 | |

|
كوالالمبور |
الأسبوع 19, 2027 10 – 14 مايو 2027 |
5 أيام | حضوري | €5,200 | |
|
عمان |
الأسبوع 19, 2027 16 – 20 مايو 2027 |
5 أيام | حضوري | €4,100 | |

|
ماربيا |
الأسبوع 20, 2027 23 – 27 مايو 2027 |
5 أيام | حضوري | €5,700 | |

|
باكو |
الأسبوع 21, 2027 24 – 28 مايو 2027 |
5 أيام | حضوري | €5,000 | |

|
زنجبار |
الأسبوع 21, 2027 30 مايو – 3 يونيو 2027 |
5 أيام | حضوري | €5,500 | |

|
شيكاغو |
الأسبوع 21, 2027 30 مايو – 3 يونيو 2027 |
5 أيام | حضوري | €12,000 | |

|
الكويت |
الأسبوع 22, 2027 6 – 10 يونيو 2027 |
5 أيام | حضوري | €5,500 | |
|
أمستردام |
الأسبوع 23, 2027 7 – 11 يونيو 2027 |
5 أيام | حضوري | €5,700 | |

|
دبي |
الأسبوع 24, 2027 14 – 18 يونيو 2027 |
5 أيام | حضوري | €4,500 | |

|
بالي |
الأسبوع 24, 2027 20 – 24 يونيو 2027 |
5 أيام | حضوري | €5,700 | |

|
لشبونة |
الأسبوع 25, 2027 21 – 25 يونيو 2027 |
5 أيام | حضوري | €5,700 | |

|
برشلونة |
الأسبوع 26, 2027 28 يونيو – 2 يوليو 2027 |
5 أيام | حضوري | €5,700 | |
|
مدريد |
الأسبوع 27, 2027 5 – 9 يوليو 2027 |
5 أيام | حضوري | €5,700 | |

|
اسطنبول |
الأسبوع 28, 2027 12 – 16 يوليو 2027 |
5 أيام | حضوري | €4,500 | |

|
المنامة |
الأسبوع 28, 2027 18 – 22 يوليو 2027 |
5 أيام | حضوري | €4,700 | |
|
أبوظبي |
الأسبوع 29, 2027 19 – 23 يوليو 2027 |
5 أيام | حضوري | €4,700 | |

|
ميلان |
الأسبوع 30, 2027 26 – 30 يوليو 2027 |
5 أيام | حضوري | €5,700 | |
|
|
لندن |
الأسبوع 31, 2027 2 – 6 أغسطس 2027 |
5 أيام | حضوري | €5,700 |
الأسئلة الشائعة
ما الذي تغطيه هذه الدورة؟
نظرة عامةدورة دفاع الموظفين ضد التصيد والسلامة السيبرانية دورة تأسيسية لمدة 5 أيام للموظفين وقادة الفرق وفرق خدمة العملاء والإدارة والعاملين عن بعد والمديرين، ويعود المشاركون منها بخطة عمل السلامة السيبرانية للقوى العاملة. يمارس المشاركون اكتشاف التصيد وأمن البريد الإلكتروني وحماية بيانات الاعتماد والعمل الآمن عن بعد والإبلاغ عن الحوادث وتعزيز السلوك داخل…
هل تتوفر مواعيد لهذه الدورة؟
نعم. المواعيد والوجهات المتاحة مدرجة في قسم مواعيد الدورة في هذه الصفحة.
كيف يمكنني التسجيل؟
اختر موعداً متاحاً في هذه الصفحة ثم أكمل نموذج التسجيل، أو أرسل استفساراً عن البرنامج.
هل يمكنني تنزيل كتيب الدورة؟
نعم. استخدم رابط تنزيل الكتيب الموجود في هذه الصفحة.
هذه الدورة في المدن
- دورات الأمن السيبراني ودورات تقنية المعلومات في أبوظبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في أثينا
- دورات الأمن السيبراني ودورات تقنية المعلومات في أكرا
- دورات الأمن السيبراني ودورات تقنية المعلومات في أمستردام
- دورات الأمن السيبراني ودورات تقنية المعلومات في اسطنبول
- دورات الأمن السيبراني ودورات تقنية المعلومات في الدار البيضاء
- دورات الأمن السيبراني ودورات تقنية المعلومات في الدوحة
- دورات الأمن السيبراني ودورات تقنية المعلومات في القاهرة
- دورات الأمن السيبراني ودورات تقنية المعلومات في الكويت
- دورات الأمن السيبراني ودورات تقنية المعلومات في المنامة
- دورات الأمن السيبراني ودورات تقنية المعلومات في باريس
- دورات الأمن السيبراني ودورات تقنية المعلومات في باكو
- دورات الأمن السيبراني ودورات تقنية المعلومات في بالي
- دورات الأمن السيبراني ودورات تقنية المعلومات في بانكوك
- دورات الأمن السيبراني ودورات تقنية المعلومات في براغ
- دورات الأمن السيبراني ودورات تقنية المعلومات في برشلونة
- دورات الأمن السيبراني ودورات تقنية المعلومات في برلين
- دورات الأمن السيبراني ودورات تقنية المعلومات في بورتو
- دورات الأمن السيبراني ودورات تقنية المعلومات في بوكيت
- دورات الأمن السيبراني ودورات تقنية المعلومات في تبليسي
- دورات الأمن السيبراني ودورات تقنية المعلومات في تورنتو
- دورات الأمن السيبراني ودورات تقنية المعلومات في جاكرتا
- دورات الأمن السيبراني ودورات تقنية المعلومات في جنيف
- دورات الأمن السيبراني ودورات تقنية المعلومات في جوهانسبرغ
- دورات الأمن السيبراني ودورات تقنية المعلومات في دبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في روما
- دورات الأمن السيبراني ودورات تقنية المعلومات في زنجبار
- دورات الأمن السيبراني ودورات تقنية المعلومات في سان دييغو
- دورات الأمن السيبراني ودورات تقنية المعلومات في سنغافورة
- دورات الأمن السيبراني ودورات تقنية المعلومات في سيول
- دورات الأمن السيبراني ودورات تقنية المعلومات في شرم الشيخ
- دورات الأمن السيبراني ودورات تقنية المعلومات في شيكاغو
- دورات الأمن السيبراني ودورات تقنية المعلومات في طرابزون
- دورات الأمن السيبراني ودورات تقنية المعلومات في طشقند
- دورات الأمن السيبراني ودورات تقنية المعلومات في طوكيو
- دورات الأمن السيبراني ودورات تقنية المعلومات في عمان
- دورات الأمن السيبراني ودورات تقنية المعلومات في عن بعد
- دورات الأمن السيبراني ودورات تقنية المعلومات في فرانكفورت
- دورات الأمن السيبراني ودورات تقنية المعلومات في فيينا
- دورات الأمن السيبراني ودورات تقنية المعلومات في كوالالمبور
- دورات الأمن السيبراني ودورات تقنية المعلومات في كيب تاون
- دورات الأمن السيبراني ودورات تقنية المعلومات في لانكاوي
- دورات الأمن السيبراني ودورات تقنية المعلومات في لشبونة
- دورات الأمن السيبراني ودورات تقنية المعلومات في لندن
- دورات الأمن السيبراني ودورات تقنية المعلومات في ماربيا
- دورات الأمن السيبراني ودورات تقنية المعلومات في مدريد
- دورات الأمن السيبراني ودورات تقنية المعلومات في مسقط
- دورات الأمن السيبراني ودورات تقنية المعلومات في مونترو
- دورات الأمن السيبراني ودورات تقنية المعلومات في ميلان
- دورات الأمن السيبراني ودورات تقنية المعلومات في ميونخ
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيروبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيس
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيويورك