دورة التحقيق الجنائي في الذاكرة والبرمجيات الخبيثة
نظرة سريعة
- المدة
- 5 أيام
- نوع التدريب
- حضوري
- المدن
- براغ، جوهانسبرغ، دبي، لندن، بالي، برلين وغيرها
- أقرب موعد
- 12 – 16 أكتوبر 2026، براغ
- متوسط الرسوم
- 5,800 €
نظرة عامة
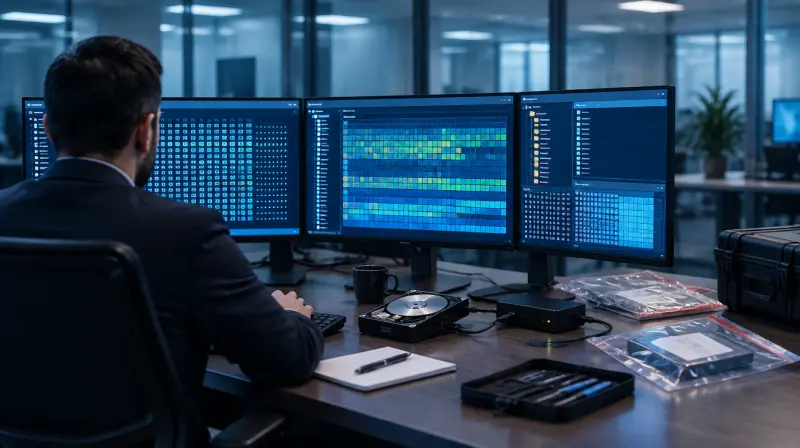
دورة التحقيق الجنائي في الذاكرة المتطايرة والبرمجيات الخبيثة دورة متوسطة لمدة 5 أيام لمحللي الأدلة الرقمية ومستجيبي الحوادث ومحللي البرمجيات الخبيثة ومحققي مراكز العمليات وفرق الجرائم السيبرانية، ويعود المشاركون منها بملف قضية للتحليل الجنائي للذاكرة. يمارس المشاركون جمع الذاكرة الآمن للأدلة وتحليل الذاكرة المتطايرة وفرز البرمجيات الخبيثة وكشف حقن العمليات وربط الخط الزمني للهجوم. وتستبعد الدورة تحليل الأقراص والهندسة العكسية العامة. تطور أجايل للتدريب قدرات التحقيق في أدلة الذاكرة.
الفئة المستهدفة
- وظائف الأدلة الرقمية المسؤولة عن جمع آثار النظام المتطايرة وفحصها
- وظائف الاستجابة للحوادث المسؤولة عن التحقيق في الأجهزة المخترقة
- وظائف تحليل البرمجيات الخبيثة المسؤولة عن فرز سلوك التشغيل المشبوه
- وظائف العمليات الأمنية المسؤولة عن تصعيد تنبيهات الأجهزة والشبكات
- وظائف التحقيق في الجرائم السيبرانية المسؤولة عن توثيق الأدلة التقنية
تفترض الدورة أن المشاركين يستطيعون التعامل مع أنظمة Windows وتفسير آثار العمليات والشبكات والأمن الأساسية، وتستبعد تصوير الأقراص وتفكيك الشيفرة وتطوير الاستغلال وإدارة قيادة الحوادث المؤسسية.
الإدارات والقطاعات المستهدفة
تدعم الدورة الإدارات والقطاعات التي تحقق في اختراق الأجهزة ونشاط البرمجيات الخبيثة.
- العمليات الأمنية والتحقيق في الاحتيال بالقطاع المصرفي
- الدفاع السيبراني في الطاقة والمرافق
- الاستجابة للحوادث في الاتصالات
- التحقيق الرقمي في الجهات العامة
- خدمات الأمن المدارة والأدلة الرقمية
أهداف التعلم
بنهاية هذه الدورة، سيتمكن المشاركون من:
- تطبيق أساليب آمنة للأدلة عند جمع الذاكرة المتطايرة
- تحليل العمليات والوحدات والمقابض وآثار التنفيذ
- تشخيص حقن الشيفرة والجذور الخفية وآثار سرقة بيانات الاعتماد
- ربط أدلة الشبكة والاستمرارية والخط الزمني
- ترتيب الآثار المشبوهة لفرز البرمجيات الخبيثة في الذاكرة
- بناء ملف قضية قابل للدفاع للتحليل الجنائي للذاكرة
جدول الدورة
اليوم 1: جمع الأدلة المتطايرة وحفظها
- خريطة مصادر الأدلة المتطايرة وأولوياتها
- أسلوب الجمع الحي الأقل تدخلا
- مصفوفة اختيار أداة التقاط الذاكرة
- سجل ملاحظات الجمع والتحقق من قيمة التجزئة
- قائمة سلامة صورة الذاكرة والتعامل معها
اليوم 2: تأسيس خط أساس حالة التشغيل
- سير تعريف صورة الذاكرة باستخدام Volatility 3
- خريطة شجرة العمليات وعلاقات الأصل والفرع
- جرد الوحدات المحملة والمكتبات الديناميكية
- أسلوب تحليل المقابض المفتوحة وكائنات النظام
- مراجعة سجل الأوامر وآثار وحدة التحكم
اليوم 3: كشف البرمجيات الخبيثة في الذاكرة
- مصفوفة مؤشرات حقن العمليات
- أسلوب فرز مناطق الذاكرة القابلة للتنفيذ
- قائمة كشف الجذور الخفية وخطافات النواة
- فحص آثار سرقة بيانات الاعتماد
- سجل أدلة البرمجيات الخبيثة المقيمة في الذاكرة
اليوم 4: ربط النشاط وبناء النتائج
- خريطة آثار المقابس واتصالات الشبكة
- ورقة ربط مؤشرات الاستمرارية
- أسلوب ربط مراجع السجل والملفات
- جدول إعادة بناء الخط الزمني للهجوم
- مصفوفة الثقة في النتائج والتفسيرات البديلة
اليوم 5: ممارسة التحقيق في الذاكرة
- تمرين: التحقق من صورة ذاكرة ملتقطة
- تمرين: تتبع سلسلة عمليات مشبوهة
- تمرين: تشخيص أدلة الحقن وسرقة بيانات الاعتماد
- تمرين: ربط آثار الشبكة والاستمرارية والخط الزمني
- المشروع الختامي: ملف قضية للتحليل الجنائي للذاكرة
التمارين التطبيقية
تستخدم الدورة أنشطة مقترحة من تحقيقات الأجهزة في المصارف والطاقة والاتصالات والجهات العامة.
- نشاط مقترح: توثيق التقاط ذاكرة حية والتحقق من صورة الدليل الناتجة.
- نشاط مقترح: التمييز بين علاقات التشغيل المعتادة وسلوك العمليات والوحدات المشبوه.
- نشاط مقترح: ربط حقن الشيفرة واتصالات الشبكة ومؤشرات الاستمرارية وآثار بيانات الاعتماد بفرضية تحقيق.
- نشاط مقترح: جمع الآثار والخطوط الزمنية وأحكام الثقة وملاحظات التقرير في ملف قضية.
الأسئلة الشائعة
لمن تناسب دورة التحقيق الجنائي في الذاكرة والبرمجيات الخبيثة، وماذا تفترض؟
تناسب وظائف الأدلة الرقمية والاستجابة للحوادث وتحليل البرمجيات الخبيثة والعمليات الأمنية والتحقيق السيبراني، وتفترض خبرة عملية بأنظمة Windows والآثار الأمنية الشائعة.
كيف يختلف التحليل الجنائي للذاكرة المتطايرة عن التحليل الجنائي الرقمي العام؟
يفحص التحليل الجنائي للذاكرة حالة التشغيل الحية الملتقطة، بينما يمتد التحليل الجنائي الرقمي العام إلى مصادر أوسع مثل وسائط التخزين والأجهزة المحمولة والسجلات السحابية وبيانات التطبيقات.
لماذا يعد جمع الذاكرة الآمن للأدلة مهما في تحقيقات البرمجيات الخبيثة؟
يعد الجمع الآمن مهما لأن التقاط الذاكرة الحية يغير حالة النظام، ولذلك يقلل المحققون الأثر ويوثقون الإجراءات ويحافظون على سلامة الدليل ويشرحون التغييرات الناتجة.
ماذا يكشف تحليل حقن العمليات في الذاكرة المتطايرة؟
يكشف تحليل حقن العمليات مناطق قابلة للتنفيذ وعلاقات عمليات غير معتادة ووحدات مشبوهة وتغييرات في حماية الذاكرة وسلوكا قد لا يبقى ظاهرا على القرص.
كيف يقوي ربط الخط الزمني للهجوم نتائج تحليل ذاكرة البرمجيات الخبيثة؟
يقوي الربط النتائج عبر وصل العمليات ونشاط الشبكة ومؤشرات الاستمرارية والأوامر وآثار بيانات الاعتماد في تسلسل يدعم فرضية التحقيق أو يناقضها.
الخاتمة
يعود المشاركون بملف قضية للتحليل الجنائي للذاكرة يضم سجلات الجمع وآثار التشغيل وقرارات الفرز وأدلة الخط الزمني والنتائج المدعومة. يحول الملف ملاحظات الذاكرة المنفصلة إلى سير تحقيق قابل للتتبع. ويدعم المراجعة التقنية وقرارات الحوادث والتقارير القابلة للدفاع بين فرق الأدلة الرقمية والعمليات الأمنية.
ساعات معتمدة: 5 ساعة في اليوم
وضع الدورة: دوام كامل
مقدم الدورة: مركز (Agile Leaders) للتدريب
-
مواعيد هذه الدورة
-
براغ 12 – 16 أكتوبر 2026
-
جوهانسبرغ 18 – 22 أكتوبر 2026
-
دبي 19 – 23 أكتوبر 2026
-
لندن 26 – 30 أكتوبر 2026
-
بالي 1 – 5 نوفمبر 2026
-
برلين 2 – 6 نوفمبر 2026
-
المنامة 8 – 12 نوفمبر 2026
-
الدار البيضاء 9 – 13 نوفمبر 2026
-
ماربيا 15 – 19 نوفمبر 2026
-
مسقط 22 – 26 نوفمبر 2026
-
فيينا 30 نوفمبر – 4 ديسمبر 2026
-
بورتو 30 نوفمبر – 4 ديسمبر 2026
-
سيول 7 – 11 ديسمبر 2026
-
أبوظبي 14 – 18 ديسمبر 2026
-
نيس 21 – 25 ديسمبر 2026
-
دبي 28 ديسمبر 2026 – 1 يناير 2027
-
باكو 28 ديسمبر 2026 – 1 يناير 2027
-
أمستردام 4 – 8 يناير 2027
-
فرانكفورت 4 – 8 يناير 2027
-
طرابزون 10 – 14 يناير 2027
-
زنجبار 17 – 21 يناير 2027
-
أبوظبي 18 – 22 يناير 2027
-
روما 25 – 29 يناير 2027
-
طشقند 31 يناير – 4 فبراير 2027
-
لندن 1 – 5 فبراير 2027
-
نيروبي 7 – 11 فبراير 2027
-
مدريد 15 – 19 فبراير 2027
-
كوالالمبور 22 – 26 فبراير 2027
-
سان دييغو 22 – 26 فبراير 2027
-
شيكاغو 28 فبراير – 4 مارس 2027
-
ميلان 8 – 12 مارس 2027
-
أبوظبي 15 – 19 مارس 2027
-
نيويورك 22 – 26 مارس 2027
-
جاكرتا 29 مارس – 2 أبريل 2027
-
لندن 5 – 9 أبريل 2027
-
مونترو 5 – 9 أبريل 2027
-
برشلونة 12 – 16 أبريل 2027
-
بانكوك 18 – 22 أبريل 2027
-
تورنتو 18 – 22 أبريل 2027
-
شرم الشيخ 26 – 30 أبريل 2027
-
باريس 26 – 30 أبريل 2027
-
المنامة 2 – 6 مايو 2027
-
لانكاوي 9 – 13 مايو 2027
-
دبي 17 – 21 مايو 2027
-
ميونخ 17 – 21 مايو 2027
-
مدريد 24 – 28 مايو 2027
-
تبليسي 31 مايو – 4 يونيو 2027
-
عمان 6 – 10 يونيو 2027
-
القاهرة 7 – 11 يونيو 2027
-
اسطنبول 14 – 18 يونيو 2027
-
باريس 21 – 25 يونيو 2027
-
جنيف 27 يونيو – 1 يوليو 2027
-
كوالالمبور 28 يونيو – 2 يوليو 2027
-
روما 5 – 9 يوليو 2027
-
الكويت 11 – 15 يوليو 2027
-
لندن 12 – 16 يوليو 2027
-
أمستردام 19 – 23 يوليو 2027
-
كيب تاون 25 – 29 يوليو 2027
-
أثينا 2 – 6 أغسطس 2027
-
اسطنبول 9 – 13 أغسطس 2027
-
فيينا 9 – 13 أغسطس 2027
-
أكرا 15 – 19 أغسطس 2027
-
دبي 16 – 20 أغسطس 2027
-
الدوحة 22 – 26 أغسطس 2027
-
القاهرة 23 – 27 أغسطس 2027
-
بوكيت 29 أغسطس – 2 سبتمبر 2027
-
أبوظبي 6 – 10 سبتمبر 2027
-
سنغافورة 6 – 10 سبتمبر 2027
-
ميلان 13 – 17 سبتمبر 2027
-
لشبونة 13 – 17 سبتمبر 2027
-
طوكيو 20 – 24 سبتمبر 2027
-
عن بعد 27 سبتمبر – 1 أكتوبر 2027
-
برشلونة 4 – 8 أكتوبر 2027
-
أمستردام 11 – 15 أكتوبر 2027
| الصورة | الموقع | التواريخ | المدة | النمط | السعر | الإجراءات |
|---|---|---|---|---|---|---|

|
باريس |
الأسبوع 17, 2027 26 – 30 أبريل 2027 |
5 أيام | حضوري | €5,700 | |

|
المنامة |
الأسبوع 17, 2027 2 – 6 مايو 2027 |
5 أيام | حضوري | €4,700 | |

|
لانكاوي |
الأسبوع 18, 2027 9 – 13 مايو 2027 |
5 أيام | حضوري | €6,000 | |

|
دبي |
الأسبوع 20, 2027 17 – 21 مايو 2027 |
5 أيام | حضوري | €4,500 | |

|
ميونخ |
الأسبوع 20, 2027 17 – 21 مايو 2027 |
5 أيام | حضوري | €5,700 | |
|
مدريد |
الأسبوع 21, 2027 24 – 28 مايو 2027 |
5 أيام | حضوري | €5,700 | |

|
تبليسي |
الأسبوع 22, 2027 31 مايو – 4 يونيو 2027 |
5 أيام | حضوري | €5,000 | |
|
عمان |
الأسبوع 22, 2027 6 – 10 يونيو 2027 |
5 أيام | حضوري | €4,100 | |

|
القاهرة |
الأسبوع 23, 2027 7 – 11 يونيو 2027 |
5 أيام | حضوري | €4,100 | |

|
اسطنبول |
الأسبوع 24, 2027 14 – 18 يونيو 2027 |
5 أيام | حضوري | €4,500 | |
|
|
باريس |
الأسبوع 25, 2027 21 – 25 يونيو 2027 |
5 أيام | حضوري | €5,700 | |

|
جنيف |
الأسبوع 25, 2027 27 يونيو – 1 يوليو 2027 |
5 أيام | حضوري | €6,200 | |

|
كوالالمبور |
الأسبوع 26, 2027 28 يونيو – 2 يوليو 2027 |
5 أيام | حضوري | €5,200 | |

|
روما |
الأسبوع 27, 2027 5 – 9 يوليو 2027 |
5 أيام | حضوري | €5,700 | |

|
الكويت |
الأسبوع 27, 2027 11 – 15 يوليو 2027 |
5 أيام | حضوري | €5,500 | |

|
لندن |
الأسبوع 28, 2027 12 – 16 يوليو 2027 |
5 أيام | حضوري | €5,700 | |
|
أمستردام |
الأسبوع 29, 2027 19 – 23 يوليو 2027 |
5 أيام | حضوري | €5,700 | |

|
كيب تاون |
الأسبوع 29, 2027 25 – 29 يوليو 2027 |
5 أيام | حضوري | €4,500 | |

|
أثينا |
الأسبوع 31, 2027 2 – 6 أغسطس 2027 |
5 أيام | حضوري | €6,700 | |
|
|
اسطنبول |
الأسبوع 32, 2027 9 – 13 أغسطس 2027 |
5 أيام | حضوري | €4,500 |
الأسئلة الشائعة
ما الذي تغطيه هذه الدورة؟
نظرة عامةدورة التحقيق الجنائي في الذاكرة المتطايرة والبرمجيات الخبيثة دورة متوسطة لمدة 5 أيام لمحللي الأدلة الرقمية ومستجيبي الحوادث ومحللي البرمجيات الخبيثة ومحققي مراكز العمليات وفرق الجرائم السيبرانية، ويعود المشاركون منها بملف قضية للتحليل الجنائي للذاكرة. يمارس المشاركون جمع الذاكرة الآمن للأدلة وتحليل الذاكرة المتطايرة وفرز البرمجيات الخبيثة وكشف حق…
هل تتوفر مواعيد لهذه الدورة؟
نعم. المواعيد والوجهات المتاحة مدرجة في قسم مواعيد الدورة في هذه الصفحة.
كيف يمكنني التسجيل؟
اختر موعداً متاحاً في هذه الصفحة ثم أكمل نموذج التسجيل، أو أرسل استفساراً عن البرنامج.
هل يمكنني تنزيل كتيب الدورة؟
نعم. استخدم رابط تنزيل الكتيب الموجود في هذه الصفحة.
هذه الدورة في المدن
- دورات الأمن السيبراني ودورات تقنية المعلومات في أبوظبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في أثينا
- دورات الأمن السيبراني ودورات تقنية المعلومات في أكرا
- دورات الأمن السيبراني ودورات تقنية المعلومات في أمستردام
- دورات الأمن السيبراني ودورات تقنية المعلومات في اسطنبول
- دورات الأمن السيبراني ودورات تقنية المعلومات في الدار البيضاء
- دورات الأمن السيبراني ودورات تقنية المعلومات في الدوحة
- دورات الأمن السيبراني ودورات تقنية المعلومات في القاهرة
- دورات الأمن السيبراني ودورات تقنية المعلومات في الكويت
- دورات الأمن السيبراني ودورات تقنية المعلومات في المنامة
- دورات الأمن السيبراني ودورات تقنية المعلومات في باريس
- دورات الأمن السيبراني ودورات تقنية المعلومات في باكو
- دورات الأمن السيبراني ودورات تقنية المعلومات في بالي
- دورات الأمن السيبراني ودورات تقنية المعلومات في بانكوك
- دورات الأمن السيبراني ودورات تقنية المعلومات في براغ
- دورات الأمن السيبراني ودورات تقنية المعلومات في برشلونة
- دورات الأمن السيبراني ودورات تقنية المعلومات في برلين
- دورات الأمن السيبراني ودورات تقنية المعلومات في بورتو
- دورات الأمن السيبراني ودورات تقنية المعلومات في بوكيت
- دورات الأمن السيبراني ودورات تقنية المعلومات في تبليسي
- دورات الأمن السيبراني ودورات تقنية المعلومات في تورنتو
- دورات الأمن السيبراني ودورات تقنية المعلومات في جاكرتا
- دورات الأمن السيبراني ودورات تقنية المعلومات في جنيف
- دورات الأمن السيبراني ودورات تقنية المعلومات في جوهانسبرغ
- دورات الأمن السيبراني ودورات تقنية المعلومات في دبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في روما
- دورات الأمن السيبراني ودورات تقنية المعلومات في زنجبار
- دورات الأمن السيبراني ودورات تقنية المعلومات في سان دييغو
- دورات الأمن السيبراني ودورات تقنية المعلومات في سنغافورة
- دورات الأمن السيبراني ودورات تقنية المعلومات في سيول
- دورات الأمن السيبراني ودورات تقنية المعلومات في شرم الشيخ
- دورات الأمن السيبراني ودورات تقنية المعلومات في شيكاغو
- دورات الأمن السيبراني ودورات تقنية المعلومات في طرابزون
- دورات الأمن السيبراني ودورات تقنية المعلومات في طشقند
- دورات الأمن السيبراني ودورات تقنية المعلومات في طوكيو
- دورات الأمن السيبراني ودورات تقنية المعلومات في عمان
- دورات الأمن السيبراني ودورات تقنية المعلومات في عن بعد
- دورات الأمن السيبراني ودورات تقنية المعلومات في فرانكفورت
- دورات الأمن السيبراني ودورات تقنية المعلومات في فيينا
- دورات الأمن السيبراني ودورات تقنية المعلومات في كوالالمبور
- دورات الأمن السيبراني ودورات تقنية المعلومات في كيب تاون
- دورات الأمن السيبراني ودورات تقنية المعلومات في لانكاوي
- دورات الأمن السيبراني ودورات تقنية المعلومات في لشبونة
- دورات الأمن السيبراني ودورات تقنية المعلومات في لندن
- دورات الأمن السيبراني ودورات تقنية المعلومات في ماربيا
- دورات الأمن السيبراني ودورات تقنية المعلومات في مدريد
- دورات الأمن السيبراني ودورات تقنية المعلومات في مسقط
- دورات الأمن السيبراني ودورات تقنية المعلومات في مونترو
- دورات الأمن السيبراني ودورات تقنية المعلومات في ميلان
- دورات الأمن السيبراني ودورات تقنية المعلومات في ميونخ
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيروبي
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيس
- دورات الأمن السيبراني ودورات تقنية المعلومات في نيويورك